Protezione bot: moduli, crawler e regole
Proteggi i moduli con un controllo invisibile, conferma i token sul tuo server, valuta lo spam, verifica i crawler e blocca il traffico con regole.
La protezione bot funziona sul sito web selezionato nel selettore dell'intestazione, e solo su siti web verificati. Apri Cruscotto → Protezione bot, attivala, aggiungi lo script e verifica i token sul tuo server. I visitatori reali non vedono mai un puzzle.
1. Aggiungi lo script
Aggiungi <script src="https://serpfull.com/b/v1.js" data-site="YOUR_SITE_KEY" async></script> alle pagine con moduli e aggiungi data-serpfull-protect a ogni modulo, oppure scegli "Ogni modulo nella pagina" nelle impostazioni. Mentre il visitatore compila il modulo, il suo browser risolve in background una piccola sfida proof-of-work e il modulo riceve un campo serpfull-bot-token quando viene inviato. Lo script è di circa 3,5 KB compresso, non imposta cookie e non memorizza nulla sul dispositivo. Una breve linea di stato sotto il modulo è annunciata ai lettori di schermo; aggiungi data-status="off" per nasconderla.
2. Verifica il token sul tuo server
Prima di accettare il modulo, invia POST JSON { secret, token } a https://serpfull.com/api/b/verify. Aggiungi email, nome, messaggio e honeypot (il campo sf_hp) per ottenere anche un punteggio spam. La risposta è { success, score, reasons, spam }. I token funzionano una volta e scadono dopo cinque minuti; un token riutilizzato, contraffatto o scaduto restituisce success: false. Conserva il tuo segreto solo sul server. Ruotarlo in Chiavi e impostazioni mantiene il vecchio segreto attivo per 24 ore.
Punteggi e motivazioni
- Il punteggio va da 0 (una persona) a 100 (un bot). Il controllo del browser rifiuta tutto ciò che supera la tua soglia: 80 su Rilassato, 60 su Bilanciato, 40 su Severissimo.
- I segnali includono flag di automazione browser, browser headless, un campo nascosto compilato, nessun uso di tastiera o puntatore, un modulo compilato troppo velocemente e una sfida risolta a velocità impossibile.
- spam.score aggiunge domini email usa e getta, link e markup link, parole comuni di spam, testo tutto maiuscolo, caratteri ripetuti e nomi sospetti. Decidi tu cosa farne, per esempio trattenere i messaggi con punteggio superiore a 50 per la revisione.
Crawler dei motori di ricerca
Le richieste che dichiarano di provenire da un motore di ricerca importante o da un crawler AI vengono confermate con una ricerca inversa e diretta dell'indirizzo di rete. I crawler verificati vengono lasciati passare; i falsi che usano il loro nome vengono bloccati e registrati come crawler falsi.
Regole
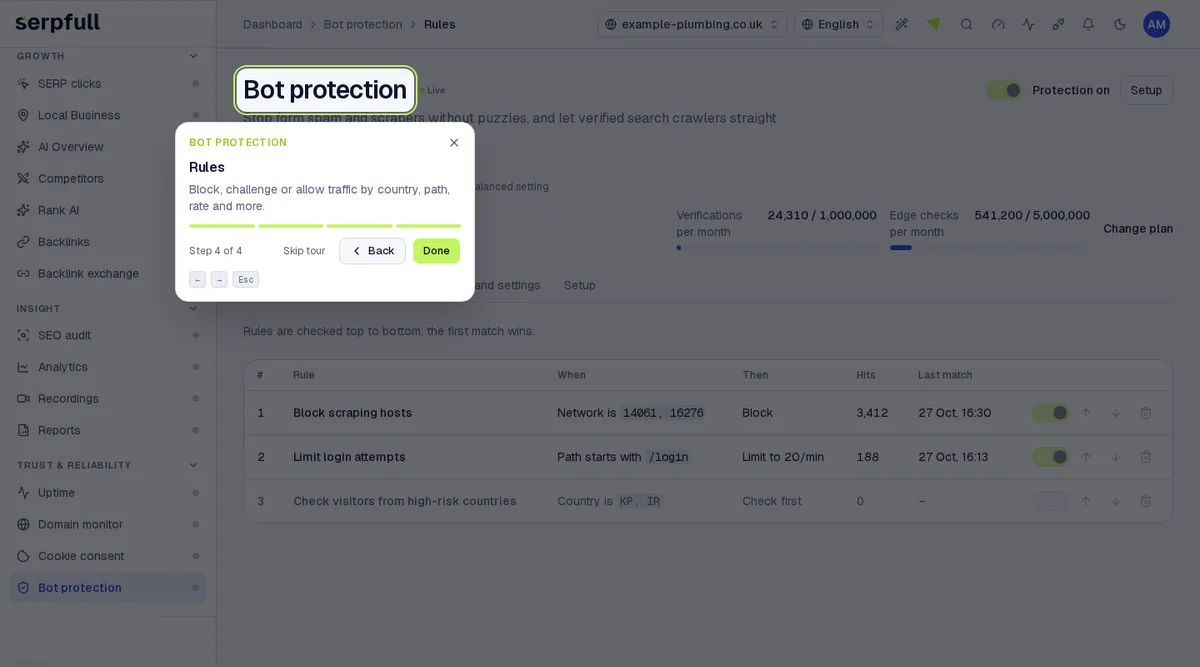
Le regole corrispondono a paese, rete (ASN), user agent del browser, indirizzo IP o intervallo, percorso pagina, stato crawler o punteggio bot, e bloccano, controllano prima, limitano le richieste per minuto per visitatore o consentono sempre. Sono controllate dall'alto verso il basso e vince la prima corrispondenza. Le regole si applicano ai controlli pagina e ai controlli modulo.
Protezione dell'intera pagina (opzionale)
Le guide Next.js middleware ed Express in Cruscotto → Protezione bot → Installazione inviano l'IP, user agent e percorso di ogni richiesta a https://serpfull.com/api/b/check con il tuo segreto. La risposta è allow, challenge o block e per quanto tempo memorizzarlo nella cache. Una sfida mostra una piccola pagina di controllo che risolve la stessa sfida invisibile e poi imposta un cookie di sicurezza strettamente necessario (sf_bot) per 30 minuti. Se il nostro controllo non è raggiungibile, gli snippet lasciano passare il visitatore.
Funziona con i clic SERP di Serpfull
La protezione dell'intera pagina riconosce le proprie esecuzioni di clic SERP di Serpfull e le lascia passare, così le tue esecuzioni di clic continuano a raggiungere il tuo sito mentre i bot cattivi sono ancora bloccati. Ogni esecuzione di clic porta un pass firmato legato al tuo sito web e a quell'esecuzione, che scade in pochi minuti; i nostri server lo verificano quando il tuo middleware lo richiede, quindi non può essere copiato o falsificato. Passa l'intestazione richiesta x-serpfull-click al controllo come click (le guide di installazione lo fanno già). Niente altro da configurare.
Analisi
Visite da bot, crawler e automatizzate sono rilevate dalla nostra analisi e escluse dal conteggio visitatori. Sono conteggiate come visite bot nella panoramica Protezione bot.
Avvisi
Quando le richieste fallite, bloccate, spam o da crawler falsi in un'ora raggiungono almeno 50 e tre volte il livello orario abituale, il tuo team riceve un'email e una notifica in-app, e viene attivato il webhook bot.attack.detected. Disattiva gli avvisi in Chiavi e impostazioni.
Limiti
- Controlli modulo per sito web al mese: 50.000 su Starter, 250.000 su Growth, 1 milione su Scale, 10 milioni su Pro, 30 milioni su Enterprise.
- Controlli pagina al mese: 250.000, 1 milione, 5 milioni, 15 milioni, 50 milioni e 150 milioni.
- Regole: 10, 25, 50, 100, 250 e 500. Eventi conservati per 7, 14, 30, 30, 60 e 90 giorni.
- Oltre il limite, i moduli continuano a funzionare: i controlli si mettono in pausa fino al mese successivo e la risposta di verifica dice successo con punteggio null e quota_exceeded true.
Fai il tour guidato
Nel cruscotto, clicca sull'icona della bacchetta nell'intestazione e scegli “Protezione bot”, oppure seleziona “Tour di questa pagina” mentre sei su di essa. Il tour evidenzia ogni parte della pagina passo dopo passo.
Aggiornato