Bot-Schutz: Formulare, Crawler und Regeln
Schützen Sie Formulare mit einer unsichtbaren Prüfung, bestätigen Sie Tokens auf Ihrem Server, bewerten Sie Spam, verifizieren Sie Crawler und blockieren Sie Traffic mit Regeln.
Der Bot-Schutz funktioniert auf der im Header-Umschalter ausgewählten Website und nur auf verifizierten Websites. Öffnen Sie Dashboard → Bot-Schutz, schalten Sie ihn ein, fügen Sie das Skript hinzu und prüfen Sie Tokens auf Ihrem Server. Echte Besucher sehen nie ein Puzzle.
1. Fügen Sie das Skript hinzu
Fügen Sie <script src="https://serpfull.com/b/v1.js" data-site="YOUR_SITE_KEY" async></script> zu Seiten mit Formularen hinzu und fügen Sie jedem Formular data-serpfull-protect hinzu, oder wählen Sie in den Einstellungen „Jedes Formular auf der Seite“. Während der Besucher das Formular ausfüllt, löst sein Browser im Hintergrund eine kleine Proof-of-Work-Herausforderung, und das Formular erhält beim Absenden ein serpfull-bot-token-Feld. Das Skript ist etwa 3,5 KB komprimiert, setzt keine Cookies und speichert nichts auf dem Gerät. Eine kurze Statuszeile unter dem Formular wird von Screenreadern angesagt; fügen Sie data-status="off" hinzu, um sie auszublenden.
2. Prüfen Sie das Token auf Ihrem Server
Bevor Sie das Formular akzeptieren, senden Sie JSON { secret, token } per POST an https://serpfull.com/api/b/verify. Fügen Sie E-Mail, Name, Nachricht und Honeypot (das sf_hp-Feld) hinzu, um auch eine Spam-Bewertung zu erhalten. Die Antwort ist { success, score, reasons, spam }. Tokens funktionieren einmalig und verfallen nach fünf Minuten; ein wiederverwendetes, gefälschtes oder abgelaufenes Token gibt success: false zurück. Bewahren Sie Ihr Geheimnis nur auf Ihrem Server auf. Ein Rotieren in Schlüssel und Einstellungen hält das alte Geheimnis 24 Stunden lang gültig.
Bewertungen und Gründe
- Der Score reicht von 0 (eine Person) bis 100 (ein Bot). Die Browserprüfung lehnt alles über Ihrem Schwellenwert ab: 80 bei Locker, 60 bei Ausgewogen, 40 bei Streng.
- Signale umfassen Browser-Automatisierungskennzeichen, Headless-Browser, ein ausgefülltes verstecktes Feld, kein Tippen oder Zeigernutzung, ein zu schnell ausgefülltes Formular und eine unmöglich schnell gelöste Herausforderung.
- spam.score fügt Wegwerf-E-Mail-Domains, Links und Link-Markup, häufige Spam-Formulierungen, Großbuchstaben-Text, wiederholte Zeichen und verdächtige Namen hinzu. Sie entscheiden, was damit geschieht, z. B. Nachrichten über 50 zur Überprüfung zurückhalten.
Suchmaschinen-Crawler
Anfragen, die vorgeben, von einer großen Suchmaschine oder einem KI-Suchcrawler zu stammen, werden mit einer Reverse- und Forward-Netzwerkadressprüfung bestätigt. Verifizierte Crawler werden durchgelassen; Fälschungen, die deren Namen verwenden, werden blockiert und als Fake-Crawler protokolliert.
Regeln
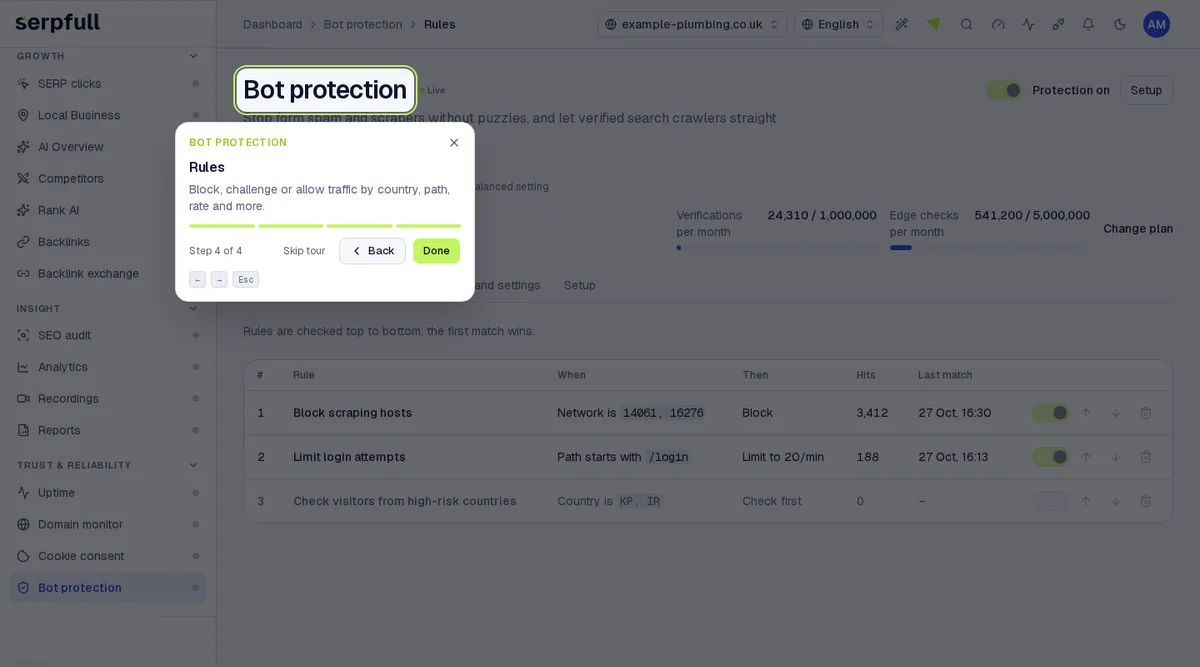
Regeln stimmen mit Land, Netzwerk (ASN), Browser-User-Agent, IP-Adresse oder Bereich, Seitenpfad, Crawler-Status oder Bot-Score überein und blockieren, prüfen zuerst, begrenzen Anfragen pro Minute pro Besucher oder erlauben immer. Sie werden von oben nach unten geprüft, und der erste Treffer gewinnt. Regeln gelten für Seitenprüfungen und Formularprüfungen.
Schutz der gesamten Seite (optional)
Die Next.js-Middleware- und Express-Anleitungen in Dashboard → Bot-Schutz → Installation senden IP, User-Agent und Pfad jeder Anfrage an https://serpfull.com/api/b/check mit Ihrem Geheimnis. Die Antwort lautet erlauben, Herausforderung oder blockieren und wie lange sie zwischengespeichert wird. Eine Herausforderung zeigt eine kleine Prüfseite, die dieselbe unsichtbare Herausforderung löst und dann ein streng notwendiges Sicherheits-Cookie (sf_bot) für 30 Minuten setzt. Wenn unsere Prüfung nicht erreichbar ist, lassen die Snippets den Besucher durch.
Funktioniert mit Serpfull SERP-Klicks
Der Schutz der gesamten Seite erkennt Serpfulls eigene SERP-Klickläufe und lässt sie durch, sodass Ihre Klickläufe Ihre Seite weiterhin erreichen, während schlechte Bots blockiert bleiben. Jeder Klicklauf trägt einen signierten Pass, der an Ihre Website und diesen Lauf gebunden ist und innerhalb von Minuten verfällt; unsere Server prüfen ihn, wenn Ihre Middleware fragt, sodass er nicht kopiert oder gefälscht werden kann. Übergeben Sie den x-serpfull-click-Anforderungsheader als click an die Prüfung (die Installationsanleitungen tun dies bereits). Nichts weiter einzurichten.
Analysen
Bot-, Crawler- und automatisierte Besuche werden von unserer Analyse erkannt und aus Ihren Besucherzahlen herausgehalten. Sie werden in der Bot-Schutz-Übersicht als Bot-Besuche gezählt.
Alarme
Wenn fehlgeschlagene, blockierte, Spam- oder Fake-Crawler-Anfragen innerhalb einer Stunde mindestens 50 und das Dreifache des üblichen Stundenwerts erreichen, erhält Ihr Team eine E-Mail und eine In-App-Benachrichtigung, und der webhook bot.attack.detected wird ausgelöst. Benachrichtigungen können in Schlüssel und Einstellungen deaktiviert werden.
Grenzen
- Formularprüfungen pro Website und Monat: 50.000 bei Starter, 250.000 bei Growth, 1 Million bei Scale, 10 Millionen bei Pro, 30 Millionen bei Enterprise.
- Seitenprüfungen pro Monat: 250.000, 1 Million, 5 Millionen, 15 Millionen, 50 Millionen und 150 Millionen.
- Regeln: 10, 25, 50, 100, 250 und 500. Ereignisse werden 7, 14, 30, 30, 60 und 90 Tage lang gespeichert.
- Über dem Limit funktionieren Formulare weiterhin: Prüfungen pausieren bis zum nächsten Monat und die Verifizierungsantwort sagt Erfolg mit score null und quota_exceeded true.
Geführte Tour machen
Klicken Sie im Dashboard auf das Zauberstab-Symbol im Header und wählen Sie „Bot-Schutz“ oder wählen Sie „Tour dieser Seite“, während Sie sich darauf befinden. Die Tour hebt Schritt für Schritt jeden Teil der Seite hervor.
Aktualisiert